GüvenlikŞirketler ve çalışanlar
Binance: 6,34 milyar dolarlık soygunda saldırganlar sahte iş görüşmeleri ve şirket içi bir yapay zekâ aracı kullandı
Binance’in ilk olay raporuna göre saldırı Haziran’da başladı. Yapay zekâ aracı mühendisler arasında geçişte kullanıldı; işlemleri imzalayan sistem değildi.
Instagram gönderisinin kapağı.
Kaynaklar: Binance, Richard Teng, Yi He +15
Bu haberde
- Binance’in ilk olay raporu
- Haziran: kurcalanmış Homebrew kurulumu
- Eylül: sahte mülakat ve zararlı “ödev”
- 20 Ekim: şirket içi yapay zekâ aracı
- 29 Ekim: imzalama servisi ve EIP-7702
- Rakamlar: 6,34 milyar dolar, 2,85…
- Atıf: FBI ve Kuzey Kore’nin reddi
- Kayıtlardaki en büyük kripto soygunu
- Sahte Claude Code eklentisiyle ilişkisi
- Kaynaklar19
- Bu haber hakkında
- İlgili haberler2
Binance’in ilk olay raporu
Binance, 29 Ekim’deki saldırıya ilişkin ilk olay raporunu 3 Kasım’da kendi X hesabında bir makale olarak yayımladı. Rapora göre olay tek bir ihlal ya da basit bir oltalama saldırısı değildi. Saldırganlar sahte işe alım görüşmeleriyle sosyal mühendislik, zararlı yazılım indirmeleri, ele geçirilmiş şirket içi yapay zekâ araçları, çalışan bilgisayarlarının ele geçirilmesi ve gelişmiş bir işlem yetkilendirme yöntemini bir arada kullandı.
Binance belgeyi “ilk rapor” olarak niteliyor: soruşturma sürüyor, bulgular bağımsız incelemeden geçecek ve bazı teknik ayrıntılar gizli kalacak. Eş CEO Richard Teng aynı gün X’te bunun tek bir hata ya da tek bir ihlal değil, aylarca süren bir kampanya olduğunu yazdı. Teng CNBC’deki canlı yayında da Haziran’daki sahte geliştirici aracını ve Eylül’deki sahte iş görüşmelerini anlattı; bağımsız bir uzmanın şirketin yaptığı her şeyi inceleyeceğini söyledi.
 Richard Teng@_RichardTeng
29 Ekim'de Binance, dijital varlık sektörünün bugüne kadar gördüğü en karmaşık saldırılardan birinin hedefi oldu. Yaklaşık 6,34 milyar dolarlık varlık etkilendi. Tüm sorumluluğu üstleniyoruz ve durumu düzeltiyoruz.
Kaybı hiçbir kullanıcı üstlenmiyor. Gereken tutarın tamamından fazlasını ayırdık. Şu an etkilenen tokenlerin yüzde 98'i yerine kondu; kalan yüzde 2'yi tamamlıyoruz. Çekimler büyük ölçüde yeniden başladı.
Bu tek bir hata ya da tek bir ihlal değildi; aylarca süren bir kampanyaydı. Çıkan dersler Binance'in çok ötesine geçtiği için raporun tamamını yayımlıyoruz.
Kolluk kuvvetleri, token ihraççıları ve blokzincir istihbarat şirketleriyle birlikte yaklaşık 2,85 milyar dolar şimdiden donduruldu ya da durduruldu. Bu koordinasyon hızına geleneksel finans yetişemezdi.On 29 October, Binance was the target of one of the most sophisticated attacks the digital asset industry has ever seen. ~$6.34B in assets were impacted. We take full responsibility and we're making it right.
No user bears the loss. We set aside more than the full amount required. At this moment, 98% of impacted tokens had been replenished; we're completing the remaining 2%. Withdrawals have broadly resumed.
This wasn't one mistake or one breach - it was a months-long campaign. We're publishing the full report because the lessons go far beyond Binance.
~$2.85B has already been frozen or intercepted with law enforcement, issuers and blockchain intelligence firms. The speed of coordination could not be matched in traditional finance.
İngilizceden çevrildi
Haziran: kurcalanmış Homebrew kurulumu
Rapordaki ilk adım bir tedarik zinciri saldırısı. Binance’in cüzdan altyapısında çalışan bir Wallet DevOps mühendisi (raporda “Mühendis A”), popüler bir yapay zekâ kodlama aracını kurmak isterken arama motorunda bulduğu kurcalanmış bir Homebrew kurulumunu indirdi. Homebrew, macOS’ta yazılım kurmak için yaygın kullanılan bir paket yöneticisi. Güvenlik ekibi anormalliği fark edip cihazı değiştirdi ve kimlik bilgilerini yeniledi. Rapora göre yine de mühendisin rolü ve cüzdan altyapısı ekibindeki iş arkadaşları saldırgan için görünür hâle geldi.
Binance kodlama aracının adını vermiyor. Rapor bu adımda, SANS Internet Storm Center’ın 30 Nisan’da yazdığı, sahte bir Homebrew reklamıyla dağıtılan bilgi hırsızı yazılım örneğine bağlantı veriyor; bunun aynı kampanya olduğunu söylemiyor. Şirket, güvenlik ekibinin 2026 boyunca Kuzey Kore bağlantılı olduğundan şüphelenilen 57 siber tehdit vakasını tespit edip engellediğini de yazıyor. Bu vakalarda sahte iş görüşmeleri, popüler geliştirici araçları kılığına girmiş zararlı yazılımlar, ele geçirilmiş yazılım paketleri ve tarayıcı eklentileri ile sahte görüntülü görüşme uygulamaları kullanılmış.
Eylül: sahte mülakat ve zararlı “ödev”
Eylül’de başka bir yazılım mühendisine (“Mühendis B”) meşru bir iş arama platformu üzerinden, profilinde Binance deneyimi yazan ve kendini proje direktörü olarak tanıtan biri ulaştı. İlk tur, sahte bir İK temsilcisiyle canlı görüntülü görüşmeydi. Güven kazanmak için kişisel fotoğraf ve videoların bulunduğu bir sosyal medya hesabı paylaşıldı; Binance bu kurguyu daha önce gördüklerinden daha gelişmiş ve aldatıcı buluyor. İkinci tur sahte şirketin “CEO”suyla popüler bir sohbet uygulamasında yapıldı ve sonunda mühendisten iş bilgisayarına bir “ödev” indirmesi istendi.
Ödevdeki kod kurulum sırasında çalıştı ve meşru bir geliştirme aracı bileşenini zararlı bir sürümle değiştirdi. Raporda adımlar Python sürüm yöneticisi pyenv üzerinden anlatılıyor: Homebrew dizinindeki asıl pyenv dosyası silindi, yerine aynı adla sahtesi konuldu. Rapora göre daha önce bilinmeyen bu sıfırıncı gün zararlı yazılımını o sırada uç nokta güvenlik araçları yakalamadı; saldırgan izlerini de sildi.
20 Ekim: şirket içi yapay zekâ aracı
Saldırgan, B’nin ele geçirilmiş bilgisayarından şirket içi bir yapay zekâ aracını “sıçrama tahtası” olarak kullanıp Mühendis A’nın ve başka bir cüzdan yazılım mühendisinin (“Mühendis C”) bilgisayarlarının denetimini ele geçirdi. Ardından A’nın bilgisayarında bir konteyner dağıtım yetki jetonu (token) buldu.
Binance aracın adını, üreticisini, türünü ve denetimin araç üzerinden nasıl ele geçirildiğini açıklamadı. Rapora göre araç saldırganın mühendisler arasında geçmesine yaradı; işlemleri onaylayan ya da imzalayan sistem değildi. Şirket etkilenen aracı ve erişim denetimlerini yeniden kurdu.
Eş CEO Yi He 4 Kasım’da, yayımlamadan önce birçok uzmanın ayrıntıları rapora koymamayı önerdiğini, ama şeffaflığın güven yarattığına inandıklarını yazdı. Yi He’ye göre rapor sosyal mühendisliğin karmaşıklığı ve yapay zekâ yetki sınırları konusunda sektördeki diğer şirketlere yol gösterirse amacına ulaşmış olacak. Binance departman erişim yönetimi, güvenlik ortamları ve cihazlarda güvenlik sınırlarını yeniden kurdu, yapay zekâ araçlarını sıfırladı; yeni düzen sıfır güven ve en az yetki ilkelerine dayanıyor. Yi He, bir güvenlik denetiminin ardından ayrıca rapor yayımlanacağını da yazdı.
 Yi He@heyibinance
Binance'in güvenliği ve erişim yönetimiyle ilgili eleştiri ve önerilerin hepsini kabul ediyoruz. Şeffaflığın güven yarattığına her zaman inandık. Her yorumu tek tek okuyoruz. Binance kusursuz bir şirket değil, sürekli gelişen bir şirket. Eleştiriler, insanların Binance'ten beklentileri ve standartları olduğunu gösteriyor; bunlar büyümemiz için motivasyon kaynağı.
Binance, sorun olan yerde sorumluluktan hiçbir zaman kaçmadı. Şu anda bir işlem platformu olarak Binance'in üç meseleyi ele alması gerekiyor:
1) Kullanıcıların fonları etkilenecek mi? Binance sorumluluğun tamamını üstlenecek; yapmamız gereken bu. Hukuken, fon açığı büyükse iflas başvurusu yapıp kaçılabilir, ama Binance "kullanıcı odaklı" bir anlayışla, sözleşmeye bağlılık ve ahlaki sorumluluk duygusuyla çalışıyor.
2) Sorun nasıl oluştu? Yayımlamadan önce birçok uzman ayrıntılara yer vermemenin en iyisi olacağını söyledi, ama biz şeffaflığın güven yarattığına inanıyoruz. Bu rapor, sosyal mühendisliğin karmaşıklığı ve yapay zekâ yetki sınırlarına dair uyarı konusunda sektördeki diğer şirketlere yol gösterebiliyorsa anlamlıdır.
3) Gelecekte nasıl önlenecek? Departman erişim yönetimi, güvenlik ortamları, güncellenen cihazlar ve sıfırlanan yapay zekâ araçlarıyla, sıfır güven ve en az yetki ilkelerine uygun olarak güvenlik sınırlarını yeniden yapılandırdık. Ardından bir güvenlik denetimi rapor yayımlayacak.
Son olarak daha fazla üst düzey yapay zekâ güvenliği uzmanını ve teknik yeteneği Binance'e katılmaya davet ediyoruz. Bana doğrudan mesaj atabilir ya da Binance'in sitesinden ilgilendiğiniz pozisyonlara başvurabilirsiniz. Bu güvenlik sistemini doğrulamanın en iyi yolu, Binance'e katılıp onu bizzat sınamak.Regarding criticism and suggestions about Binance’s security and access management, we accept them all. We have always believed that transparency builds trust. We read every comment one by one. Binance is not a perfect company, but a company that is constantly evolving. Criticism shows that people have expectations and standards for Binance, and these are sources of motivation for our growth.
Binance has never shirked responsibility where problems exist. At present, as a trading platform, Binance needs to address three issues:
1)Will users’ funds be affected? Binance will bear full responsibility,this is what we should do. Legally, if the funding gap is large, one could file for bankruptcy and run away, but Binance operates in a “user-centric” way, with contractual spirit and a sense of moral responsibility.
2)How did the problem occur? Before publication, many professionals advised that it would be best not to include details, but we believe transparency creates trust. If this report is of reference value to other peers regarding the complexity of social engineering and the warning about AI permission boundaries, then the report is meaningful.
3)How can it be prevented in the future? We have already restructured security boundaries across departmental access management, security environments, updated devices, reset AI tools, and in accordance with zero-trust and least-privilege principles. A security audit will subsequently issue a report.
Finally, we welcome more top AI security experts and technical talent to join Binance. You can DM me directly or apply on the Binance website for positions you are interested in. Joining Binance to verify this security system is the best way to validate it.
关于对币安的安全和权限管理的批评建议,我们都认。我们一直相信坦透明会建立信任,大家的评论都有一条一条看,币安不是完美的公司,但是一个一直在进化的公司,批评说明对币安有期望,对币安有标准,这些都是我们成长的动力源泉。
币安有问题的地方也从来没有推卸过责任。当下,币安作为交易平台需要解决三个问题:
1)用户的钱会不会受影响?币安会完全承担,这是我们应该做的。法律上资金缺口大可以申请破产跑路,但币安经营是“以用户中心”,是契约精神和大义。
2)问题是怎么发生的?发布前很多专业人士的意见是最好没有细节,但我们认为透明产生信任,如果这个报告在社会工程的复杂度,在AI权限边界的警示对其他同行有参考意义,那么这个报告就有意义。
3)以后如何杜绝?当前已经从各部门权限管理,安全环境,更新设备,重置AI工具,并遵循0信任、最小化原则重构安全边界,后续会由安全审计出具报告。
最后欢迎更多顶尖的AI安全专家和技术人才加入币安,您可以直接DM我本人,也可以在币安网站申请你感兴趣的岗位。加入币安来验证这套安全体系是最好的验证办法。
İngilizceden çevrildi
29 Ekim: imzalama servisi ve EIP-7702
Rapora göre saldırgan 29 Ekim’de 17.15 ile 19.56 arasında (raporda saat dilimi belirtilmiyor) Mühendis C’nin bilgisayarına girdi, A’dan çalınan kimlik bilgileriyle bir konteyner dağıttı ve saldırıyı başlatan zararlı betiği çalıştırdı. Böylece şirket içi cüzdan imzalama servisine yetkisiz erişim sağladı ve normal çekim sürecinin dışında işlemler başlattı.
İlk transfer 20.05’te (UTC; Türkiye saatiyle 23.05) XRP’de çıktı: beş sıcak cüzdan yaklaşık dört dakikada 233,46 milyon XRP gönderdi. Solana ve Optimism’den yaklaşık 970.500 SOL ve 44,2 milyon OP, Bitcoin sıcak cüzdanından 18.270 BTC çıktı. Ethereum’da saldırganlar imzalama servisi üzerinden 50 imzalama işlemi göndererek hesabın işlem sırası (nonce) değerini manipüle etti ve zararlı EIP-7702 yetkileri kurdu. EIP-7702, sıradan bir Ethereum hesabının işlem yürütme yetkisini bir akıllı sözleşmeye devretmesini sağlayan mekanizma.
Binance’e göre çekimleri durdurmak yetmedi, çünkü bu yetkiler zincir üstüne yazılmıştı. Cüzdanlar MPC (çok taraflı hesaplama) ile korunduğu ve tek bir özel anahtar bulunmadığı için yetkileri iptal etmek özel bir prosedür gerektirdi. Son yetkisiz transfer 23.56’da (Türkiye saatiyle 30 Ekim 02.56) 2.961,9 ETH oldu. 30 Ekim 00.10’da (Türkiye saatiyle 03.10) etkilenen cüzdanın yetkisi sıfır adrese devredilerek temizlendi.
Zincir analizi şirketleri de aynı tabloyu çiziyor. TRM Labs’e göre 50 yetki tek bir işlemde gönderildi; 3 dakika 24 saniye sonra cüzdan, 167.464 ETH ve 1,615 milyar USDT dahil 63 tokenden oluşan bütün bakiyesini gönderdi. Elliptic’e göre Ethereum kayıplarının 2,53 milyar doları tek bir işlemde çıktı. TRM, hazırlığın soygundan en az 36 saat önce başladığını yazıyor: saldırganın işlem cüzdanı 28 Ekim sabahından itibaren Tornado Cash’ten küçük çekimler aldı, saldırı kodu 29 Ekim’de iki cüzdanda denendi ve son sürüm üçüncü bir cüzdanda prova edildi.
Rakamlar: 6,34 milyar dolar, 2,85 milyar dolar donduruldu
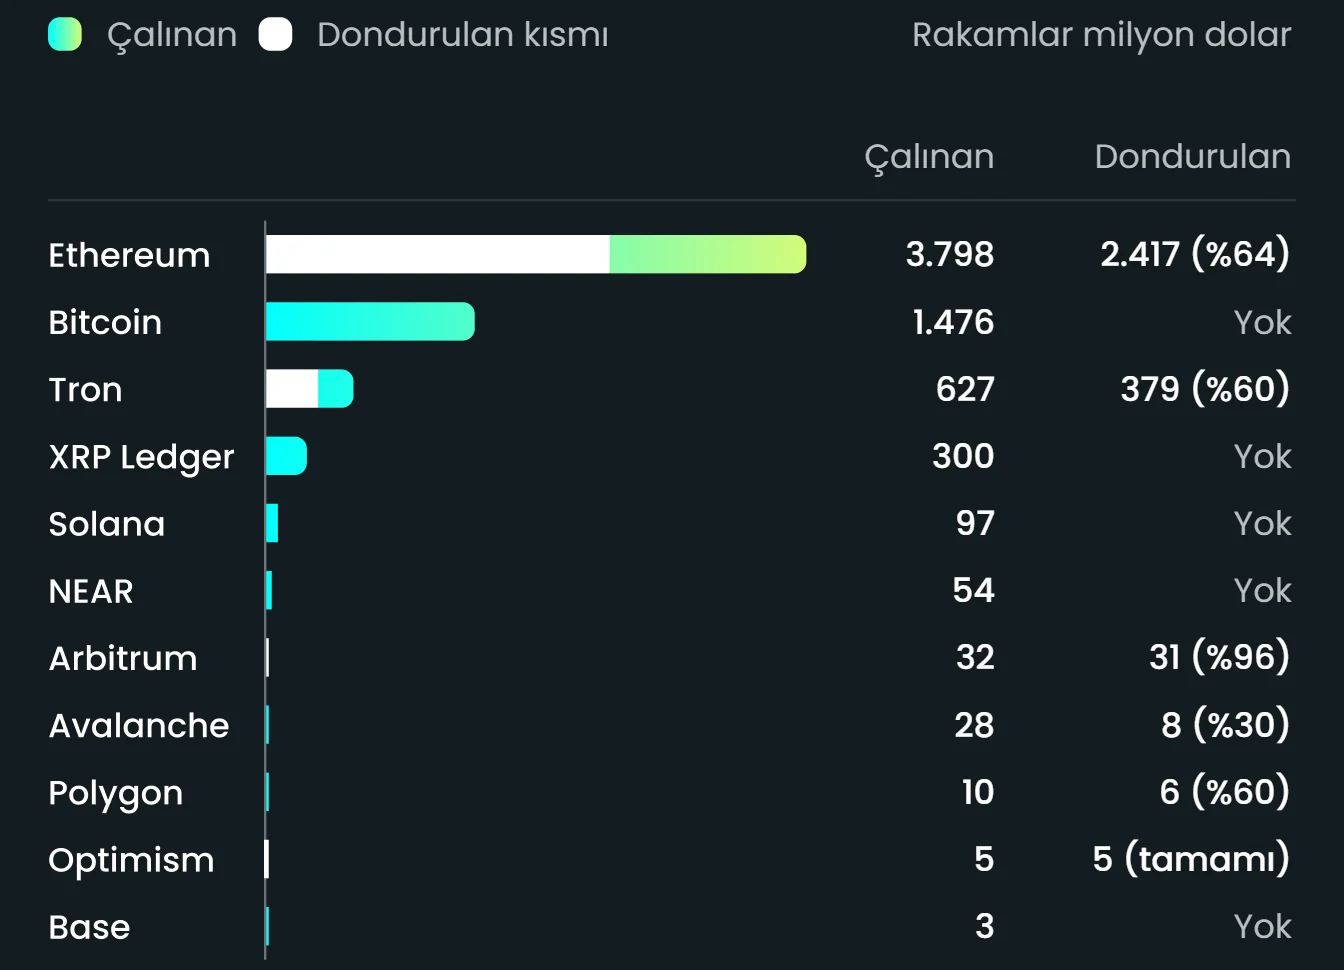
Binance etkilenen varlıkları yaklaşık 6,34 milyar dolar olarak açıklıyor. Diğer tahminler hesaplamada kullanılan fiyatlara göre değişiyor: TRM Labs 6,36, Chainalysis yaklaşık 6,4, Elliptic 6,43 milyar dolar diyor; FBI “6 milyar dolardan fazla” ifadesini kullanıyor. Binance’e göre kolluk kuvvetleri, token ihraççıları ve blokzincir istihbarat şirketleriyle birlikte yaklaşık 2,85 milyar dolar donduruldu ya da durduruldu.
Etkilenen cüzdanlar Binance’in kendi sıcak cüzdanlarıydı. Şirket özel anahtar sızıntısına dair kanıt bulmadığını ve kaybın kullanıcılara yansımayacağını söylüyor. Binance 30 Ekim’de kaybı karşılamak için 6,34 milyar dolarlık şirket fonu ayırdı; kaynak, kullanıcı koruma fonu SAFU’nun ve vadeli işlemler sigorta fonunun bir kısmı ile şirket hazinesi. Şirkete göre 3-4 Kasım itibarıyla etkilenen tokenlerin yaklaşık yüzde 98’i yerine kondu. Çekimler 29 Ekim’de durduruldu, 1 Kasım’da aşamalı olarak yeniden açıldı.
Elliptic’in hesabına göre çalınan fonların yüzde 82’si Ethereum ve Bitcoin’den alındı. Ethereum’dan alınanların yüzde 64’ü donduruldu; Bitcoin’den alınanların ise hiçbiri dondurulamadı.
Atıf: FBI ve Kuzey Kore’nin reddi
FBI 31 Ekim’de, Kuzey Kore’nin 29 Ekim civarında Binance’ten 6 milyar dolardan fazla sanal varlığın çalınmasından sorumlu olduğunu açıkladı ve bu faaliyeti “TraderTraitor” olarak adlandırdı. FBI’a göre saldırganlar çalınan varlıkları ağırlıklı olarak ETH’ye çevirdi; fonların DeFi ve anlık takas servisleri üzerinden aklanmaya devam etmesi bekleniyor. FBI, ABD Gizli Servisi ve vergi dairesinin suç soruşturma birimi IRS-CI, özel sektörden saldırganlarla bağlantılı adreslerin işlemlerini engellemesini istedi ve adres listesini yayımladı. Binance raporunda FBI’ın bu bilgisine atıf yapıyor.
Chainalysis ve TRM Labs de saldırıyı yüksek güvenle TraderTraitor’a bağlıyor. Chainalysis’in dayanaklarından biri, Eylül’deki Bitget soygunundan çalınan fonların Binance’ten çalınanlarla zincir üstünde aynı adreste karışması. Elliptic de FBI’ın açıklamasından sonra kendi değerlendirmesinin TraderTraitor yönünde olduğunu yazdı.
Kuzey Kore suçlamayı reddetti. İşçi Partisi Merkez Komitesi daire başkanı Kim Yo Jong’un 2 Kasım’da yaptığı ve resmî haber ajansı KCNA’nın 3 Kasım’da yayımladığı açıklamada ABD’nin iddiası “saçma ve yeni olmayan bir söylem”, olayı yine Kuzey Kore’ye bağlamak da “basmakalıp bir provokasyon” olarak nitelendi. Kim Yo Jong 4 Kasım’daki ikinci açıklamasında olayı tesadüfi ya da münferit bir iş olarak değil, Washington’ın Kuzey Kore’ye yönelik değişmeyen düşmanca politikasının bir uzantısı olarak gördüklerini söyledi.
TraderTraitor adı ve yöntemi yeni değil. ABD siber güvenlik ajansı CISA, FBI ve ABD Hazine Bakanlığı’nın Nisan 2022’deki ortak uyarısına göre bu saldırılar, kripto şirketlerinin sistem yönetimi ya da DevOps çalışanlarına gönderilen, işe alım süsü verilmiş ve yüksek maaşlı iş teklif eden iletilerle başlıyor. FBI, ABD Savunma Bakanlığı Siber Suç Merkezi ve Japonya Ulusal Polis Ajansı’na göre Mayıs 2024’teki 308 milyon dolarlık DMM Bitcoin soygununda da LinkedIn’de işe alımcı kılığına giren bir aktör, Japon kurumsal kripto cüzdan yazılımı şirketi Ginco’nun bir çalışanına işe alım öncesi test görünümünde zararlı bir Python betiği göndermişti. Chainalysis 3 Kasım’da, son 18 ayda Kuzey Kore bağlantılı benzer sahte mülakat ve zararlı yazılım düzenlerine 14,3 milyon dolardan fazla kayıp atfettiğini yazdı. Binance olayı adı konmuş belirli bir kampanyaya bağlamadı.
 FBI Cyber Branch@FBICyberBranch
FBI, Kore Demokratik Halk Cumhuriyeti'nin (Kuzey Kore) 29 Ekim 2026'da ya da bu tarihe yakın bir zamanda kripto para borsası Binance'ten 6 milyar ABD dolarından fazla sanal varlığın çalınmasından sorumlu olduğunu bildiren bilgileri yayımlıyor. FBI, Kuzey Kore'nin bu kötü amaçlı siber faaliyetini "TraderTraitor" olarak adlandırıyor.
FBI, USSS ve IRS-CI'daki ortaklarıyla birlikte, TraderTraitor aktörlerinin çalınan varlıkları ağırlıklı olarak Ethereum'a (ETH) çevirdiğini gözlemledi. Bu varlıkların, sonraki aklama aşamalarına hazırlanırken DeFi ve anlık takas hizmetleri üzerinden çevrilerek aklanmaya devam etmesi bekleniyor.
Nasıl Yardımcı Olabilirsiniz:
FBI, USSS ve IRS-CI; THORNode operatörleri, RPC düğüm operatörleri, anlık borsalar, DeFi hizmetleri, blokzincir analiz şirketleri ve diğer sanal varlık hizmet sağlayıcıları dahil özel sektör kuruluşlarını, TraderTraitor aktörlerinin bu çalınan varlıkları aklamak için kullandığı adreslerle yapılan ya da bu adreslerden türetilen işlemleri engellemeye çağırıyor.
Bu faaliyetle ilişkili adreslerin listesine buradan ulaşılabilir: fbi.gov/investigate/cyber/alerts/2026/north-korea-responsible-for-6-billion-binance-attackThe FBI is releasing information advising the Democratic People's Republic of Korea (North Korea) was responsible for the theft of more than $6 billion USD in virtual assets from cryptocurrency exchange, Binance, on or about October 29, 2026. The FBI refers to this specific North Korean malicious cyber activity as "TraderTraitor."
The FBI, together with partners at the USSS and IRS-CI, has observed TraderTraitor actors converting stolen assets primarily into Ethereum (ETH). It is expected these assets will then be further laundered by converting them using DeFi and instant swap services as they prepare them for further laundering stages.
How You Can Help:
FBI, USSS, and IRS-CI are urging private sector entities including THORNode operators, RPC node operators, instant exchanges, DeFi services, blockchain analytics firms, and other virtual asset service providers to block transactions with or derived from addresses TraderTraitor actors are using to launder these stolen assets.
A list of addresses associated with this activity is available here: fbi.gov/investigate/cyber/alerts/2026/north-korea-responsible-for-6-billion-binance-attack
İngilizceden çevrildi

Kayıtlardaki en büyük kripto soygunu
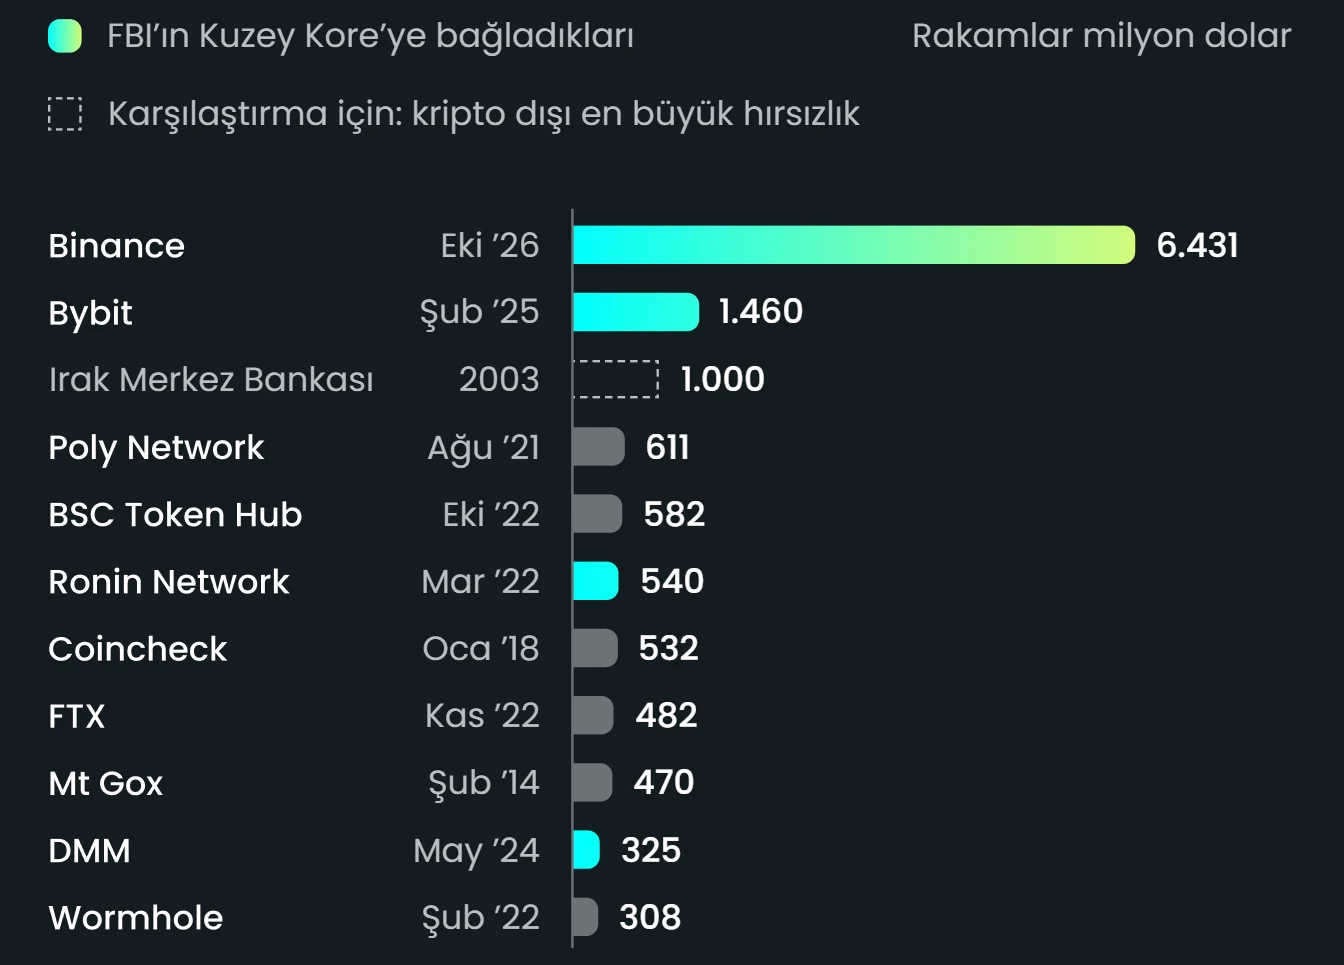
Elliptic’e göre Binance soygunu, önceki rekor olan Şubat 2025’teki Bybit soygununun (1,46 milyar dolar) 4,4 katı. FBI, Bybit soygununu da TraderTraitor’a bağlamıştı. Elliptic’in listesindeki en büyük on kripto soygunundan dördü FBI tarafından Kuzey Kore’ye bağlanmış. Chainalysis’e göre Kuzey Kore bağlantılı hackerlar 2025’te en az 2,02 milyar dolarlık kripto para çaldı ve tüm zamanlardaki toplamları en az 6,75 milyar dolara ulaştı; Binance soygununda taşınan yaklaşık 6,4 milyar dolar tek başına bu toplamın yüzde 95’i kadar.
Binance’in kurucusu Changpeng Zhao (CZ) 4 Kasım’da, hissedar olarak yazdığı gönderide bu ölçekte bir saldırının ciddi güvenlik hataları yaşandığı anlamına geldiğini, hiçbir platformun hacklenemez olmadığını ama bunun mazeret olamayacağını söyledi. CZ’ye göre kamuoyuna yapılan açıklamalar, yüzlerce çalışanı ve sistemi hedef alıp sonunda birkaçını ele geçiren, aylar hatta yıllar sürmüş gibi görünen bir saldırıyı basitleştiriyor. Raporda bu kapsamla ilgili bir rakam yok.
 CZ 🔶 BNB@cz_binance
Bu ölçekte bir hack, ciddi güvenlik hataları yaşandığı anlamına gelir. Hiçbir platform hacklenemez değildir, ama bu bir mazeret olamaz. Her olay, önlenmesi gereken zayıflıkları ortaya çıkarır.
Bazı ayrıntılar utanç verici. Kamuoyuna yapılan açıklamalar da yüzlerce çalışanı ve sistemi hedef alan, sonunda birkaçının ele geçirildiği, aylar hatta yıllar sürmüş gibi görünen bir saldırıyı basitleştiriyor.
Bu ayrıntıları paylaşmak ne kadar rahatsız edici olsa da sektörün geneline ders çıkarma imkânı veriyor.
Bir hissedar olarak Binance'ten neyin yanlış gittiği konusunda şeffaf olmasını, sorumluluk almasını, bütün eleştirilerden ders çıkarmasını ve anlamlı iyileştirmeler yapmasını bekliyorum. 🙏A hack of this scale means serious security failures occurred. No platform is unhackable, but that cannot be an excuse. Every incident exposes weaknesses that should have been prevented.
Some details are embarrassing. Public explanations also simplify what appears to have been a prolonged multi month/year attack targeting hundreds of employees and systems, with a few ultimately compromised.
Sharing those details, however uncomfortable, helps the wider industry learn.
As a shareholder, I expect Binance to be transparent about what went wrong, take responsibility, learn from all criticism, and make meaningful improvements. 🙏
İngilizceden çevrildi
Thanks @binance for sharing all these details. Incredibly helpful to the entire industry.
Binance olayı bağımsız siber güvenlik firmalarına inceletiyor; kök nedeni anlatan nihai rapor henüz yayımlanmadı. Şirket raporda yapay zekâ güvenliğine yatırım yapacağını, bir güvenlik araştırma fonu kuracağını ve önde gelen yapay zekâ şirketleriyle hedefli girişimler başlatacağını da açıkladı.
Sahte Claude Code eklentisiyle ilişkisi
Saldırı, Cursor’ın eklenti mağazasında Claude Code eklentisinin kurcalanmış bir sürümünün dağıtıldığı güne denk gelmişti ve X’te iki olay arasında bağlantı olup olmadığı sorulmuştu. Binance’in raporu bu eklentiden söz etmiyor; raporda Claude Code, Cursor ya da Anthropic adı geçmiyor. Raporun anlattığı saldırı zinciri, zararlı 2.1.312 ve 2.1.313 sürümlerinin mağazada kaldığı 29 Ekim 09.27-20.35 (UTC) aralığından haftalar önce başlıyor: giriş Eylül’deki sahte mülakat ödeviyle oldu, yapay zekâ aracı üzerinden geçiş ve konteyner jetonunun bulunması 20 Ekim’de gerçekleşti.
Raporda saat dilimi verilmeyen 29 Ekim oturumu UTC ise eklentinin mağazada olduğu saatlere denk geliyor, ancak Binance bu oturumu A’dan önceden çalınan kimlik bilgilerine bağlıyor. Haziran’daki adım da bir eklenti değil, kurcalanmış bir Homebrew kurulumu.
Kapak görseli yapay zekayla üretildi.
Kaynaklar
19 kaynak
- “29 October Binance Security Incident: Initial Findings and Response Update”Binance’in ilk olay raporu (X makalesi): Haziran’daki kurcalanmış Homebrew kurulumu, Eylül’deki sahte mülakat ve zararlı ödev, 20 Ekim’de şirket içi yapay zekâ aracının kullanımı, 29 Ekim’deki zaman çizelgesi, EIP-7702, 6,34 milyar ve 2,85 milyar dolar, alınan önlemler · x.com
- “North Korea Responsible for $6 Billion+ Binance Attack”FBI’ın atfı: Kuzey Kore, TraderTraitor; fonların ETH’ye çevrilmesi ve saldırganlarla bağlantılı adres listesi · fbi.gov
- “Press Statement of Kim Yo Jong, Department Director of C.C., WPK”Kim Yo Jong’un 2 Kasım’da yaptığı, KCNA’nın 3 Kasım’da yayımladığı açıklama: FBI’ın suçlamasını reddediyor · kcna.kp
- “The $6.4 Billion Binance Hack: Tracing the North Korea Link”Zincir üstü analiz: çıkışın başladığı saat, TraderTraitor atfı ve Bitget fonlarıyla karışma, dondurma yarışı, otomatik aklama (5 Kasım’da güncellendi) · chainalysis.com
- “DPRK Hackers Perfected Their Fake Interview Playbook Over Dozens of Attacks Before Binance”Kuzey Kore’nin sahte mülakat yöntemi: son 18 ayda benzer düzenlere atfedilen 14,3 milyon dolardan fazla kayıp, ‘contagious interviews’, blokzincir üstünde gizlenen komuta altyapısı · chainalysis.com
- “North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History”Zincir zincir dağılım, en az 36 saat önce başlayan hazırlık, 50 ön imzalı EIP-7702 yetkisi, imzalama altyapısına işaret eden bulgular, dondurmalar · trmlabs.com
- “The largest theft in history: North Korea behind the $6.4 billion Binance hack”6,43 milyar dolarlık tahmin, en büyük soygunlar karşılaştırması, zincirlere göre çalınan ve dondurulan fonlar, aklamanın otomasyonu (1 Kasım’da son kez güncellendi) · elliptic.co
- “Binance co-CEO Richard Teng says hackers used fake job interviews, AI tool to steal $6.3 billion in crypto”Teng’in Squawk on the Street’teki sözleri: Haziran’daki sahte geliştirici aracı, Eylül’deki sahte mülakatlar, %98’in yerine konması, bağımsız inceleme · cnbc.com
- “A hack of this scale means serious security failures occurred.”Binance kurucusunun hissedar olarak yorumu: ciddi güvenlik hataları, açıklamaların aylar ya da yıllar süren saldırıyı basitleştirmesi · x.com
- “North Korean hackers stole at least $2.02B in crypto in all of 2025, bringing their all-time total to at least $6.75B.”Kuzey Kore bağlantılı hackerların 2025 ve tüm zamanlar toplamı; Binance soygununun bu toplamın yüzde 95’i olması · x.com
- “Press Statement of Kim Yo Jong, Department Director of C.C., WPK”Kim Yo Jong’un 4 Kasım’daki ikinci açıklaması: olay Washington’ın düşmanca politikasının uzantısı · kcna.kp
- “Malicious Ad for Homebrew Leads to MacSync Stealer”Binance raporunun Haziran’daki kurcalanmış Homebrew adımında bağlantı verdiği örnek yazı (aynı kampanya olduğu söylenmiyor) · isc.sans.edu
- “TraderTraitor: North Korean State-Sponsored APT Targets Blockchain Companies”CISA, FBI ve ABD Hazine Bakanlığı ortak uyarısı (AA22-108A): TraderTraitor saldırılarının işe alım süsü verilmiş iletilerle başlaması · cisa.gov
- “FBI, DC3, and NPA Identification of North Korean Cyber Actors, Tracked as TraderTraitor, Responsible for Theft of $308 Million USD from Bitcoin.DMM.com”DMM Bitcoin soygunu: işe alımcı kılığında LinkedIn mesajı ve işe alım öncesi test görünümünde zararlı Python betiği · fbi.gov
- “North Korea Responsible for $1.5 Billion Bybit Hack”FBI’ın Bybit soygununu TraderTraitor’a bağlayan kamu duyurusu · ic3.gov
Bu haber hakkında
- Hazırlayan
- Yiğit Kasap · JARRUS
- Haber tarihi
- Sitede
- 7 Kasım 2026’dan beri
- Kısa link
thejarrus.com/binance-soygunu- Hata bildir
- Bu haberde bir hata mı var? [email protected] · Instagram