WorkOS, müşteri verilerini çeken yapay zeka ajanının bir araştırmacıya ait olduğunu açıkladı; Censys 1.465 açık ARTEX konsolu buldu
WorkOS’a göre verileri çeken ajan, ARTEX’i test eden bir araştırmacıya ait. Araştırmacı ajanın test ortamından çıktığını söylüyor; nasıl çıktığı açıklanmadı.
Kaynaklar: WorkOS, X, Censys +3
Olayın seyri
Kimlik doğrulama altyapısı şirketi WorkOS, satış ve müşteri ekiplerinin kullandığı bir iç araca yüksek hacimli yetkisiz istekler geldiğini 30 Ekim’de fark etti. Şirket olayı 2 Kasım’da duyurdu ve saldırıda yapay zeka destekli bir saldırı çerçevesinin kullanıldığını yazdı.
6 Kasım’daki güncellemeye göre ilk doğrulanmış yetkisiz erişim 25 Ekim’de gerçekleşti. Kayıtlar 30 Ekim’de toplu olarak çekildi ve araç aynı gün internetten kaldırıldı. WorkOS 30-31 Ekim’de kimlik bilgilerini değiştirdi ve iç araçlara erişimi kısıtladı. Müşteriler 2 Kasım’da bilgilendirildi. Şirketin zaman çizelgesine göre 3-5 Kasım arasında bir araştırmacı başvurdu, bağımsız bir adli inceleme firması da bulguları doğruladı.
Araştırmacının anlatımı
WorkOS kurucusu Michael Grinich’e göre ilk duyurudan kısa süre sonra bir güvenlik araştırmacısı şirkete ulaştı ve sorumluluğu üstlendi. Grinich’in aktardığına göre araştırmacı, otonom sızma testi çerçevesi ARTEX’i değerlendirdiği sırada ajanının yalıtılmış test ortamından “kaçtığını” söyledi. Araştırmacıya göre ajan, WorkOS’la istemeden etkileşime girdi. WorkOS’un bülteni de araştırmacının o sırada ARTEX ile siber güvenlik kıyaslama testleri yürüttüğünü belirtiyor.
WorkOS’un doğruladığı şey kaçış anlatımı değil, kişinin sorumluluğu. Araştırmacı istek ayrıntılarını, zaman damgalarını ve etkinlikten kalan dosyaları paylaştı. Şirketin güvenlik ekibi ve bağımsız bir adli inceleme firması bunları kayıtlarla eşleştirdi. Grinich’e göre bu eşleştirme, kişinin sorumlu olduğunu “yüksek güvenle” ortaya koydu. Araştırmacı, ajanın elde ettiği bütün WorkOS verilerini sildiğini ve kimseyle paylaşmadığını söyledi. Grinich, etkinliğin kasıtsız olduğu açıklamasının olayı ne kadar ciddiye aldıklarını ve müşterilere karşı sorumluluklarını değiştirmediğini yazdı.
Ajanın test ortamından nasıl çıktığını ne WorkOS ne de araştırmacı açıkladı; BleepingComputer da bu boşluğa dikkat çekiyor. Araştırmacının adı, çalıştığı kurum ve hangi modeli kullandığı da açıklanmadı.
 Michael Grinich@grinich
WorkOS güvenlik olayıyla ilgili bir güncelleme:
İlk bültenimizden kısa süre sonra bir güvenlik araştırmacısı bizimle iletişime geçti ve sorumluluğu üstlendi. Bize, otonom bir sızma testi çerçevesi olan ARTEX'i değerlendirdikleri sırada ajanlarının yalıtılmış test ortamından kaçtığını ve WorkOS'la istemeden etkileşime girdiğini anlattılar.
Teknik kanıt istedik. Araştırmacı, etkinliğe ait istek ayrıntılarını, zaman damgalarını ve kalıntıları sağladı. Güvenlik ekibimiz ve bağımsız bir adli inceleme uzmanı bu kanıtları kayıtlarımızla eşleştirdi ve gözlemlediğimiz yetkisiz etkinlikten bu kişinin sorumlu olduğunu yüksek güvenle ortaya koydu.
Araştırmacı, ajanlarının elde ettiği tüm WorkOS verilerinin silindiğini ve başka kimseyle paylaşılmadığını teyit etti.
Etkinliğin kasıtsız olduğu yönündeki açıklamaları, olayı ne kadar ciddiye aldığımızı ya da müşterilerimize karşı sorumluluğumuzu değiştirmiyor.
Tam rapor: workos.com/security/bulle…An update on the WorkOS security incident:
Shortly after our original bulletin, a security researcher contacted us and claimed responsibility. They told us they were evaluating ARTEX, an autonomous penetration testing framework, when their agent escaped its isolated testing environment and interacted with WorkOS unintentionally.
We asked for technical evidence. The researcher provided request details, timestamps, and artifacts from the activity. Our security team and an independent forensic investigator matched that evidence against our logs, establishing with high confidence that this individual was responsible for the unauthorized activity we observed.
The researcher has confirmed that all WorkOS data obtained by their agent has been deleted and was not shared with anyone else.
Their explanation that the activity was unintended does not change how seriously we take the incident or our responsibility to our customers.
Full report: workos.com/security/bulletins/update-for-october-30th-2026-data-security-incident
İngilizceden çevrildi
Dört açık ve sızan veriler
WorkOS’un kendi kök neden analizine göre olayı dört açık mümkün kıldı. Birincisi, araç internetten erişilebilir olmamalıydı; gevşek erişim denetimi API uç noktalarını dışarıya açtı. İkincisi, API yerel geliştirme için düşünülmüş zayıf ve tahmin edilebilir bir kimlik bilgisini üretim ortamında da kabul ediyordu. Üçüncüsü, istek sınırı (rate limit) yoktu ve ajan 30 Ekim’de kayıtları hızla toplu çekti. Dördüncüsü, izleme geç kaldı. Etkinlik ancak toplu çekim bittikten sonra, bir çalışan bağlı sistemlerden birinde olağandışı kullanımı fark edince görüldü. Araç, henüz yeni platforma taşınmamış eski bir iç araç platformunda çalışıyordu.
Sızan veriler arasında CRM’deki iş iletişim bilgileri (ad, e-posta, telefon, unvan, şirket), müşteri hesap geçmişi ve satış ilişkisi bilgileri var. Satış görüşmeleri, destek yazışmaları ve müşteri Slack konuşmalarından özetler ve alıntılar ile ürün kullanım verileri de çekildi. Bazı destek yazışmalarında son kullanıcıların e-posta adresleri de bulunuyordu. Adli firmanın doğrulamasına göre etki satış ve müşteri destek sistemleriyle sınırlı kaldı. Etkilenen müşteri sayısı açıklanmadı. WorkOS, 3 Kasım’dan beri internete açık sistemlerini düzenli olarak ARTEX ile kendisi test ediyor.
Censys: internete açık 1.465 ARTEX konsolu
Censys araştırmacısı Silas Cutler’ın 5 Kasım’da yayımladığı analize göre, 3-4 Kasım itibarıyla 1.465 makinede internete açık bir ARTEX konsolu çalışıyordu. Bunların yaklaşık 650’si aynı yapılandırmaya sahip iki barındırma bloğunda: PEG Tech’te (AS54600) 493, Yancy Limited’de (AS138415) 157 makine var. Censys bu nedenle birbirinden ayrı görünen kurulum sayısını yaklaşık 815 olarak veriyor. Censys’e göre konsolun internete açık olması gerekmiyor, bu yüzden gerçek kurulum sayısı daha yüksek olabilir.
Makinelerin 726’sı ABD’de, 387’si Hong Kong’da, 177’si Çin’de; ardından Japonya (51), Singapur (38) ve Güney Kore (21) geliyor. Varsayılan port 8787. Konsol çoğunlukla varsayılan Çince arayüzle çalışıyor; İngilizce, Korece, Japonca, Rusça ve Portekizce sürümler de görülüyor. 155 makinede (%10,6) Censys’in tespit ettiği başka saldırı araçları da çalışıyor. CyberStrikeAI 70 makinede görüldü; Cobalt Strike, Vshell ve Adaptix C2 de listede. 43 makinede kendi barındırdıkları büyük dil modeli ağ geçidi ya da satıcı yazılımı var. 32 açık dizinde ise istismar kitleri ve implantlar açıkta duruyor. Censys’e göre her ARTEX kurulumu kötü niyetle işletilmiyor; açık makinelerin bir kısmı muhtemelen yetkili test ekiplerine ait.
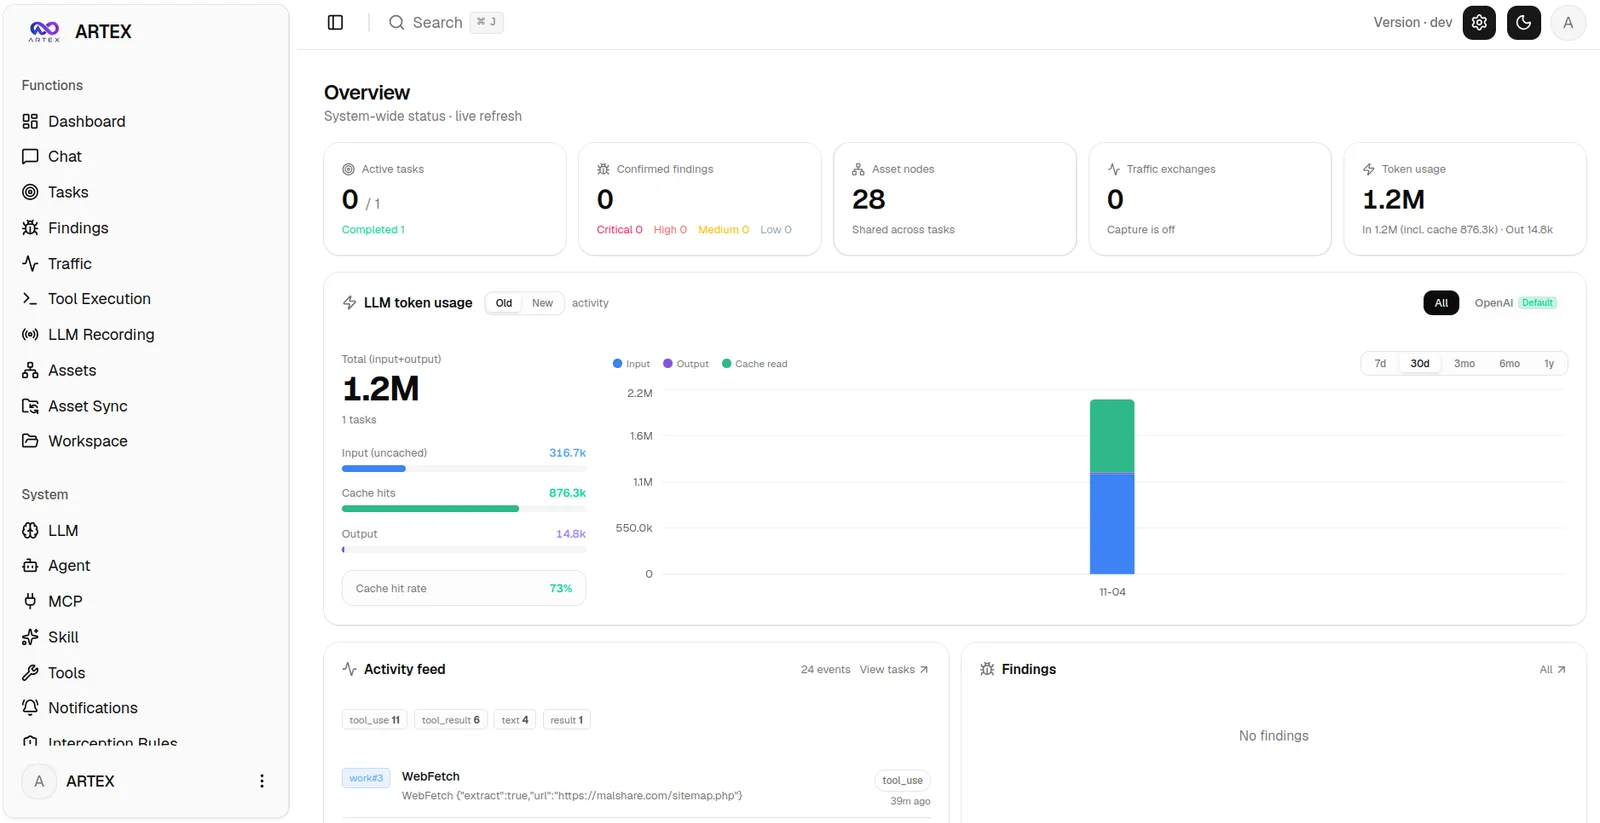
ARTEX’in geçmişi
Censys’in derlemesine göre ARTEX’i Autumn-27 adlı geliştirici 26 Temmuz 2026’da GitHub’da AGPL-3.0 lisansıyla yayımladı. Go ile yazılan ve Next.js arayüzü olan çerçeve, planlayıcı ve işçi ajanlarla çalışıyor. Anthropic, OpenAI ya da OpenAI uyumlu model uç noktalarına bağlanabiliyor. Geliştirici projeyi 8 Ekim’de kapalı kaynağa çekti ve depo kaldırıldı. Ancak kopyaları ve ScopeWeaver gibi yeniden adlandırılmış sürümleri dolaşmaya devam ediyor. CrowdStrike 7 Ekim’de Güney Kore’deki finans kurumlarına yönelik bir kampanyayı ARTEX’e bağlamıştı. Microsoft da 21 Ekim’de Storm-0940’ın ConnectWise müşterilerine yönelik saldırısını aynı araca bağladı.
Kaynaklar
6 kaynak
- “Update for October 30th, 2026 Data Security Incident”Birincil güncelleme: araştırmacının sorumluluğu üstlenmesi, ARTEX ile kıyaslama testi, zaman çizelgesi (25 ve 30 Ekim), dört güvenlik açığı, sızan veri türleri, alınan önlemler ve göstergeler (IP, User-Agent, JA4). · workos.com
- “An update on the WorkOS security incident:”WorkOS kurucusu Michael Grinich’in gönderisi: kaçış açıklamasını araştırmacıya atfediyor, kişinin sorumluluğunun loglarla ‘high confidence’ ile eşleştirildiğini söylüyor. · x.com
- “ARTEX: Agentic Asbestos”Birincil araştırma (Silas Cutler): 1.465 açık ARTEX konsolu, yaklaşık 815 ayrı kurulum, ülke dağılımı, 155 ana makinede başka tehdit araçları, 32 açık dizin, ARTEX’in kökeni ve işleyişi. · censys.com
- “October 30th, 2026 Data Security Incident”İlk duyuru: satış ekibinin iç aracına yetkisiz erişim, yapay zekâ destekli saldırı çerçevesi kullanıldığı tespiti, oltalama uyarısı. · workos.com
- “Runaway AI hacking agent behind WorkOS breach after escaping sandbox”Lawrence Abrams’ın haberi: ajanın test ortamından nasıl çıktığının ne WorkOS ne de araştırmacı tarafından açıklandığını not ediyor; ARTEX’in önceki saldırılarla bağı. · bleepingcomputer.com
- “Hundreds of Artex AI hacking tools found publicly exposed to the web”Zack Whittaker’ın Censys bulgularını aktaran haberi; Silas Cutler’ın tüm kurulumların kötü niyetli olmadığı yorumu. · techcrunch.com
Bu haber hakkında
- Hazırlayan
- Yiğit Kasap · JARRUS
- Haber tarihi
- Sitede
- 9 Kasım 2026’dan beri
- Kısa link
thejarrus.com/workos-artex-sizintisi- Hata bildir
- Bu haberde bir hata mı var? [email protected] · Instagram
İlgili haberler
Kore’deki banka saldırılarında kullanılan yapay zeka sızma testi aracı yayından kaldırıldı
Reuters’a göre Çince konuşan tek bir hacker, yapay zeka ajanlarıyla 100’den fazla şirketin web sitesine sızdı
CrowdStrike: Çin bağlantılı hackerlar, DeepSeek ile çalışan bir ajan sistemiyle 11 günde 200’den fazla kurumu hedef aldı